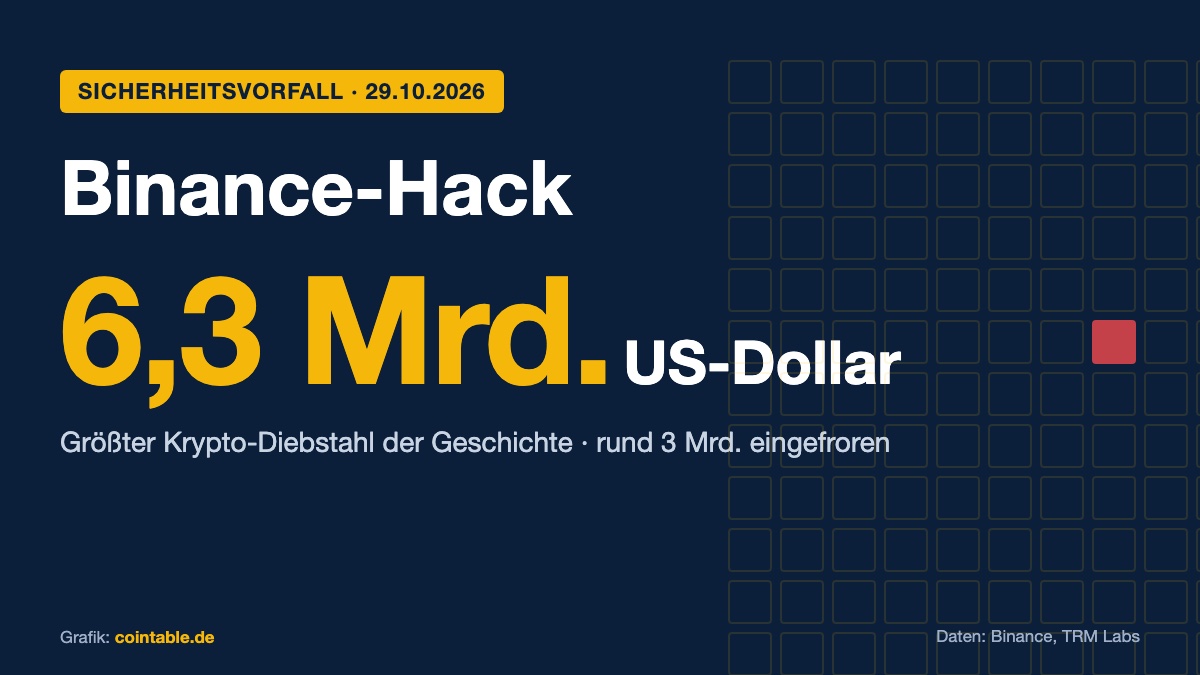

Die größte Kryptobörse der Welt ist Opfer des größten Krypto-Diebstahls der Geschichte geworden. Am Donnerstagabend, dem 29. Oktober 2026, flossen innerhalb weniger Minuten Kryptowerte im Wert von rund 6,3 Milliarden US-Dollar aus den Hot-Wallets von Binance ab, verteilt über zehn Blockchains. Binance hat Auszahlungen gestoppt, verspricht aber, sämtliche Verluste zu ersetzen. Rund 3 Milliarden US-Dollar der Beute sind bereits eingefroren. Wir haben zusammengetragen, was bisher bekannt ist, mit den wichtigsten Posts der Beteiligten auf X.
Das Wichtigste in Kürze
- Schaden: Binance beziffert ihn auf rund 6,3 Milliarden US-Dollar, das Analysehaus TRM Labs auf rund 6,36 Milliarden. Der bisherige Rekord lag bei rund 1,5 Milliarden US-Dollar (Bybit, Februar 2025).
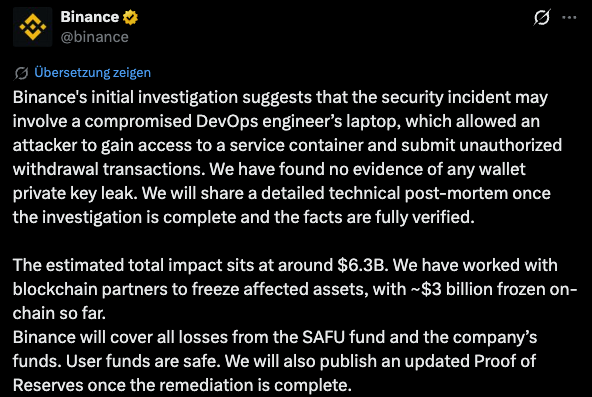
- Ursache laut Binance: der kompromittierte Laptop eines DevOps-Ingenieurs. Darüber gelangte der Angreifer in einen Service-Container und konnte Auszahlungen auslösen. Private Schlüssel sollen nicht abgeflossen sein.
- Mutmaßliche Täter: TRM Labs und Chainalysis ordnen den Angriff der nordkoreanischen Gruppe TraderTraitor zu, die zum Umfeld der Lazarus Group zählt. Offiziell bestätigt ist das nicht.
- Eingefroren: rund 3 Milliarden US-Dollar, vor allem durch Tether (USDT) und Circle (USDC).
- Kundengelder: Binance will alle Verluste aus dem Notfallfonds SAFU und aus Firmenmitteln decken.
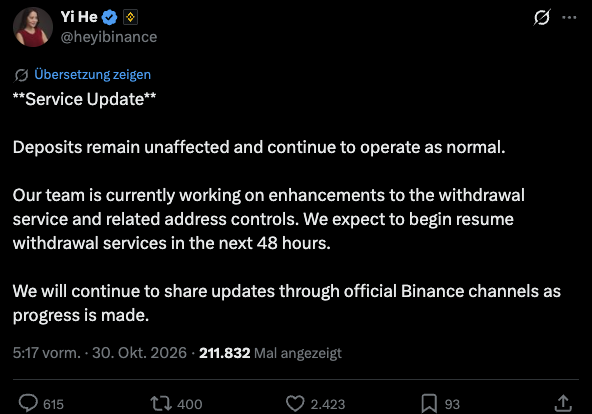
- Auszahlungen: gestoppt. Einzahlungen laufen wieder. Auszahlungen sollen laut Binance bis spätestens Sonntag schrittweise zurückkehren.
Chronik: So lief der Angriff ab
Die folgende Zeitleiste stützt sich auf die Onchain-Auswertung von TRM Labs und auf die Posts der Beteiligten. Alle Zeiten in deutscher Zeit (MEZ).
- 28. Oktober, vormittags: Die Wallet des Angreifers erhält drei kleine Auszahlungen aus dem Mixer Tornado Cash. Damit bezahlt er später die Transaktionsgebühren.
- 29. Oktober, tagsüber: Der Angreifer testet seinen Schadcode an zwei eigenen Wallets und probt den Ablauf an einer dritten.
- 21:05 bis 21:09 Uhr: Fünf Binance-Wallets auf dem XRP Ledger überweisen zusammen 233,46 Millionen XRP an eine fremde Adresse.
- ab 21:10 Uhr: Binance-Wallets auf Solana und Optimism werden geleert.
- 21:20 Uhr: Eine Bitcoin-Hot-Wallet schickt 18.270 BTC ab, eine Tron-Wallet 612,7 Millionen USDT. Gleichzeitig startet der eigentliche Coup auf Ethereum (dazu unten mehr).
- gegen 21:23 Uhr: Die Ethereum-Hot-Wallet wird vollständig geräumt: 167.464 ETH, 1,615 Milliarden USDT und 63 weitere Token.
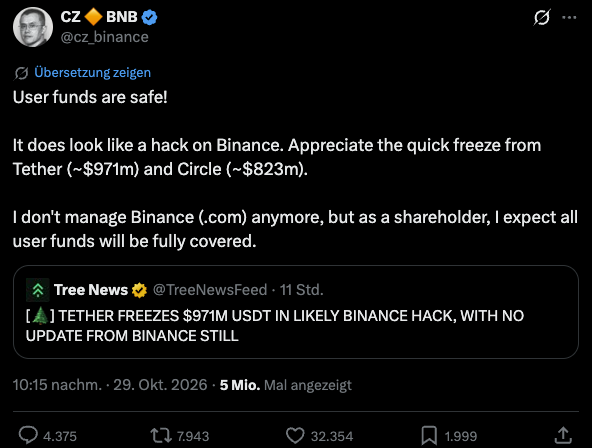
- 22:01 und 22:04 Uhr: Tether friert 971 Millionen USDT ein, Circle 823 Millionen USDC.
- 22:15 Uhr: Binance-Gründer Changpeng Zhao spricht auf X als Erster öffentlich von einem Hack.
- 23:01 und 23:10 Uhr: Ripple sperrt 40,5 Millionen RLUSD, World Liberty Financial 27,8 Millionen USD1.
- 30. Oktober, 0:05 Uhr: Eine zweite Welle trifft Binance-Wallets auf Avalanche und Polygon.
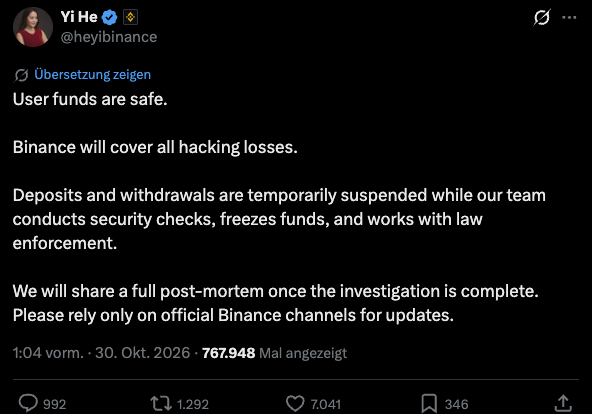
- 1:04 Uhr: Co-Chefin Yi He bestätigt: Ein- und Auszahlungen sind ausgesetzt, Binance ersetzt alle Verluste.
- 1:08 Uhr: Der Security Council des Layer-2-Netzwerks Arbitrum zieht 8.426 ETH und 74,6 Millionen ARB per Notfallbefugnis aus der Wallet des Angreifers.
- 3:25 Uhr: Binance nennt erstmals Ursache und Schadenshöhe.
- 5:17 Uhr: Einzahlungen laufen wieder, Auszahlungen sollen innerhalb von 48 Stunden schrittweise zurückkehren.
Was gestohlen wurde
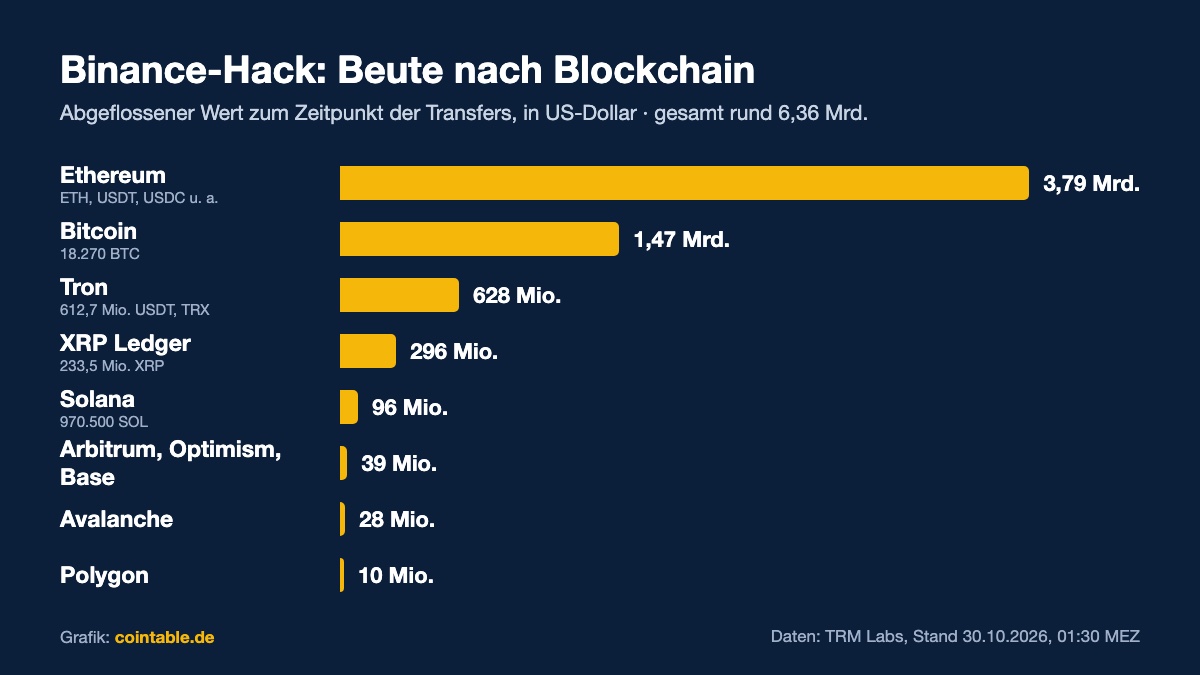
Den Löwenanteil holte sich der Angreifer auf Ethereum: rund 3,79 Milliarden US-Dollar in Ether, Stablecoins und weiteren Token, darunter 1,875 Milliarden USDT und 823 Millionen USDC. Dazu kommen 18.270 Bitcoin im Wert von rund 1,47 Milliarden US-Dollar, 612,7 Millionen USDT und TRX auf Tron, 233,46 Millionen XRP und 970.500 SOL. Der größte Teil floss laut TRM in rund 20 Minuten ab.
Zur Einordnung: Binance verwaltete vor dem Angriff nach Daten von DefiLlama Kundenwerte von rund 144 Milliarden US-Dollar. Der Schaden entspricht damit gut 4 Prozent der Bestände. Laut TRM wurden im gesamten Jahr 2025 bei knapp 150 Vorfällen zusammen 2,87 Milliarden US-Dollar gestohlen, also weniger als die Hälfte dessen, was an diesem einen Abend verschwand.
Wie der Angriff funktionierte
Binance selbst hat in der Nacht eine erste Erklärung veröffentlicht. Demnach begann alles mit dem Laptop eines DevOps-Ingenieurs, also eines Mitarbeiters, der Server und Infrastruktur betreut. Über das kompromittierte Gerät erhielt der Angreifer Zugriff auf einen Service-Container und konnte darüber Auszahlungen in Auftrag geben, die das System als legitim behandelte. Hinweise auf gestohlene private Schlüssel gebe es nicht. Eine ausführliche technische Analyse will Binance nachreichen.
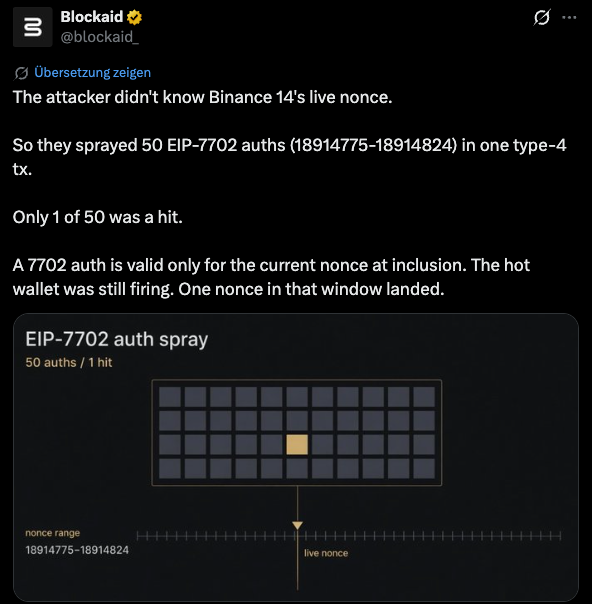
Besonders raffiniert war der Teil auf Ethereum. Der Angreifer nutzte EIP-7702, eine Funktion, die mit dem Pectra-Upgrade 2025 eingeführt wurde. Sie erlaubt es einer normalen Wallet, vorübergehend den Code eines Smart Contracts auszuführen. Der Angreifer hatte sich vorab 50 signierte Freigaben besorgt, je eine für 50 aufeinanderfolgende Transaktionsnummern (Nonces). Weil die Hot-Wallet ständig Kundenauszahlungen verschickte, wusste er nicht, welche Nummer gerade an der Reihe ist. Also schickte er alle 50 in einer einzigen Transaktion ab. Eine passte, und die Binance-Wallet führte ab da einen Sweeper-Vertrag des Angreifers aus, der den gesamten Bestand abzog.
Auf den übrigen neun Blockchains brauchte es keinen solchen Trick: Dort verschickten die Binance-Wallets ganz normal signierte Überweisungen. TRM schließt daraus, dass der Angreifer das interne Signiersystem der Hot-Wallets dazu bringen konnte, beliebige Transaktionen zu unterschreiben. Wie genau, ist offen.
Wer steckt dahinter?
TRM Labs ordnet den Angriff „mit hoher Wahrscheinlichkeit“ der nordkoreanischen Hackergruppe TraderTraitor zu, die dem Umfeld der berüchtigten Lazarus Group angehört. Chainalysis kommt zum selben Schluss, auch der bekannte Onchain-Ermittler ZachXBT verweist auf Lazarus. Dieselbe Gruppe hatte laut FBI im Februar 2025 rund 1,5 Milliarden US-Dollar bei der Börse Bybit erbeutet. Die Muster ähneln sich: kleine Anschubfinanzierung über Tornado Cash, lange Vorbereitung und vorab beschaffte Signaturen, die dann in einem einzigen Schlag ausgeführt werden. Binance selbst hat sich zur Täterschaft noch nicht geäußert und spricht nur von „diesen Kriminellen“, die man mit den Ermittlungsbehörden identifizieren wolle.
Beim Waschen der Beute geht der Angreifer diesmal anders vor als nach dem Bybit-Hack. Statt die Werte über Bridges zu verteilen, tauschte er laut TRM rund 325 Millionen USDT über UniswapX und ähnliche Dienste in rund 122.300 ETH und zahlte dabei deutlich über Marktpreis, um schnell aus dem einfrierbaren Stablecoin herauszukommen. Beim Kreditprotokoll Aave hinterlegte er 60 Millionen USDT als Sicherheit und lieh sich rund 19.760 ETH. Aave hat die betroffenen Märkte daraufhin vorsorglich eingefroren. Die 18.270 BTC wandern über eine sogenannte Peel Chain in immer kleineren Paketen weiter.
Rund 3 Milliarden eingefroren: Stablecoins als Bremse
Dass der Schaden am Ende kleiner ausfallen dürfte als die Schlagzeile, liegt vor allem an den Stablecoin-Herausgebern. Anders als Bitcoin oder Ether können USDT und USDC von ihren Emittenten zentral gesperrt werden. Tether reagierte rund 40 Minuten nach den großen Abflüssen auf Bitcoin und Ethereum, Circle drei Minuten später.
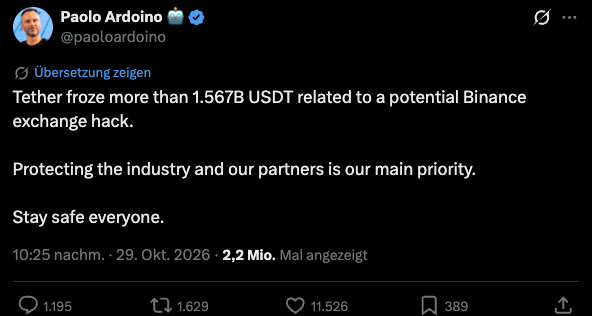
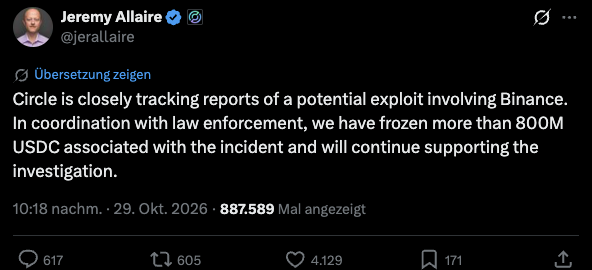
Nach der Zählung von TRM waren bis 1:30 Uhr deutscher Zeit rund 2,7 Milliarden US-Dollar gesperrt, Binance selbst meldete wenig später rund 3 Milliarden. Bei Tether kamen bis dahin nach TRM-Zählung sogar rund 1,77 Milliarden USDT auf fünf Blockchains zusammen. Eingefroren heißt allerdings noch nicht zurückgegeben: Wie und wann die gesperrten Token an Binance zurückfließen, ist offen.
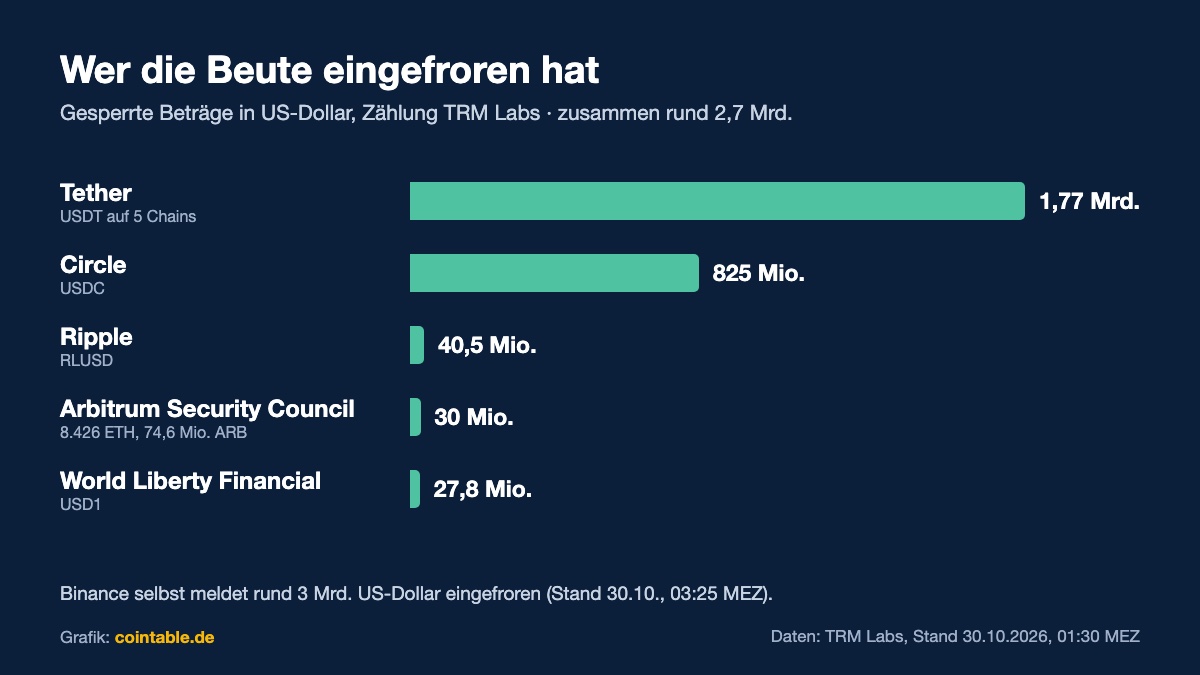
Der Fall zeigt beide Seiten der Medaille: Die zentrale Sperrfunktion, die Kritiker an Stablecoins regelmäßig bemängeln, hat hier Milliarden gerettet. Unter dem Tether-Post fragten Nutzer prompt, ob das Unternehmen auf Zuruf einer Regierung auch das Guthaben unliebsamer Personen sperren würde. Mehr zu den Unterschieden zwischen USDT und USDC in der EU lesen Sie in unserem Beitrag zur MiCA-Deadline für Stablecoins.
Noch in der Hand des Angreifers: Laut TRM kontrolliert der Angreifer weiterhin mehr als 420.000 ETH und die 18.270 BTC, zusammen rund 2,4 Milliarden US-Dollar. Diese Werte lassen sich nicht zentral sperren.
Was Binance, CZ und Yi He sagen
Die erste öffentliche Bestätigung kam nicht vom Unternehmen, sondern von Gründer Changpeng Zhao, kurz CZ. Er führt Binance seit seinem Schuldeingeständnis in den USA 2023 nicht mehr operativ, ist aber weiter Großaktionär. Über seine Haftstrafe in Kalifornien hatten wir 2024 berichtet, inzwischen wurde er von Präsident Trump begnadigt.
Knapp drei Stunden später folgte die offizielle Linie von Co-Chefin Yi He: Kundengelder seien sicher, Binance übernehme alle Verluste. Ein- und Auszahlungen wurden ausgesetzt, um Sicherheitsprüfungen durchzuführen und mit den Behörden zusammenzuarbeiten.
Bezahlen will Binance aus dem Notfallfonds SAFU (Secure Asset Fund for Users), der seit 2018 besteht und zuletzt rund 1 Milliarde US-Dollar in Bitcoin hielt, sowie aus eigenen Firmenmitteln. Nach Abschluss der Aufräumarbeiten soll ein aktualisierter Reservenachweis (Proof of Reserves) folgen. Am Freitagmorgen dann das erste Signal der Entwarnung:
Ein Analyst von Fundstrat sieht nach Angaben von CNBC derzeit kein ernsthaftes Solvenzrisiko für Binance. Gemessen an Bilanz und Kundenbeständen ist der Schaden verkraftbar, zumal ein großer Teil eingefroren ist.
Wie der Markt reagiert hat
Die Nachricht traf einen ohnehin nervösen Markt. Laut CoinDesk fiel Bitcoin um bis zu 4,8 Prozent und rutschte zeitweise unter 77.000 US-Dollar, einzelne Kurszettel zeigten Tiefs um 76.500 US-Dollar. Ether verlor 5,7 Prozent, der Binance-eigene Token BNB 8 Prozent und AAVE wegen der eingefrorenen Märkte 11 Prozent. Nach Daten von Coinglass wurden binnen 24 Stunden Positionen über rund 1,4 Milliarden US-Dollar zwangsliquidiert, wobei nicht alles auf den Hack zurückgeht. Bis Freitagmorgen erholten sich die Kurse leicht. Wie sich die Lage am Bitcoin-ETF-Markt vor dem Hack entwickelt hatte, zeigt unser heutiger Beitrag zu den Bitcoin-ETF-Zuflüssen im dritten Quartal.
Was Binance-Kunden in Deutschland jetzt beachten sollten
Die folgenden Punkte sind allgemeine Sicherheitshinweise und keine Anlageberatung.
- Keine Panik, aber auch keine Eile: Solange Auszahlungen gesperrt sind, lässt sich ohnehin nichts abziehen. Binance hat die vollständige Erstattung zugesagt, eigene Guthaben sollten nicht betroffen sein, weil die Beute aus den Hot-Wallets der Börse stammt.
- Vorsicht vor Phishing: Große Vorfälle locken Betrüger an. Gefälschte Mails, SMS oder Direktnachrichten zu „Erstattungen“ oder „Kontoverifizierungen“ sind zu erwarten. Yi He hat ihre Warnung ausdrücklich auch auf Deutsch veröffentlicht: Nur offizielle Binance-Kanäle sind maßgeblich, keine fremden Links anklicken, Kontodaten nie weitergeben. Die BaFin warnt schon länger vor betrügerischen „Binance Deutschland“-Klonen.
- Wenn Auszahlungen zurückkommen: Binance kündigt Änderungen an den Adress-Kontrollen an. Mit Wartezeiten und einem Ansturm ist zu rechnen. Prüfen Sie Ihre Whitelist für Auszahlungsadressen und Ihre Zwei-Faktor-Einstellungen.
- Börse ist keine Wallet: Der Fall bestätigt die alte Regel „Not your keys, not your coins“. Wer Krypto langfristig hält, bewahrt sie besser in einer eigenen Wallet auf, deren Schlüssel er selbst kontrolliert. Auf Börsen gehört nur, was gerade gehandelt wird.
- Regulatorischer Rahmen: Binance verfügt in der EU bisher über keine Zulassung nach der Kryptoverordnung MiCA und bedient Kunden in mehreren EU-Ländern Berichten zufolge über seine Gesellschaft in Abu Dhabi. Deutsche Aufsichtsbehörden haben damit nur begrenzten Zugriff.
Einordnung: Binance und die Hacks
Es ist nicht der erste Angriff auf Binance, aber mit Abstand der schwerste. Im Mai 2019 erbeuteten Hacker rund 7.000 BTC, damals rund 40 Millionen US-Dollar, Binance deckte den Schaden ebenfalls aus dem SAFU-Fonds. Im Oktober 2022 nutzten Angreifer eine Lücke in der Bridge der BNB Chain und erzeugten 2 Millionen BNB, rund 570 Millionen US-Dollar. Ende 2022 tauchten zudem Binance-API-Schlüssel aus dem Datenleck bei 3Commas auf. Allein in diesem Jahr traf es außerdem Bitget (rund 352 Millionen US-Dollar im September) und Kelp (rund 293 Millionen US-Dollar).
TRM-Politikchef Ari Redbord spricht von einem „Wendepunkt“. Tatsächlich zeigt der Fall, dass selbst die größte und finanzstärkste Börse an einer einzigen Schwachstelle, einem Mitarbeiter-Laptop, verwundbar ist. Die Frage, ob EIP-7702 die Angriffsfläche für Hot-Wallets vergrößert hat, dürfte die Ethereum-Community noch länger beschäftigen.
Was noch offen ist
- Wie genau der Angreifer das Signiersystem auf zehn Blockchains gleichzeitig steuern konnte.
- Ob das FBI oder andere Behörden die Täterschaft Nordkoreas offiziell bestätigen.
- Wie viel der eingefrorenen 3 Milliarden US-Dollar tatsächlich an Binance zurückfließt.
- Wann Auszahlungen wieder vollständig und für alle Netzwerke möglich sind.
- Wie der angekündigte Reservenachweis nach dem Hack aussieht.
Wir aktualisieren diesen Beitrag, sobald Binance seine technische Analyse veröffentlicht oder sich die Lage ändert. Stand: 30. Oktober 2026, 10 Uhr.
Quellen
- TRM Labs: North Korea Steals USD 6.36 Billion From Binance
- CoinDesk: Binance loses over $6 billion in the largest crypto hack to date
- Bitcoin.com: What’s confirmed and what isn’t
- CNBC: What we know and what comes next
- Al Jazeera: Binance says $6.3bn stolen
- TechCrunch: Binance pauses withdrawals

Michael Segler, ein leidenschaftlicher Krypto-Enthusiast und Blogger, tauchte 2015 in die Welt der Kryptowährungen ein. Mit einem Hintergrund in Informatik und einer Spezialisierung auf digitale Wirtschaft ist er bekannt für seine tiefen Einblicke in Blockchain-Technologien und deren Potenzial, die Finanzwelt zu revolutionieren. Michael vereint technisches Know-how mit strategischer Weitsicht und teilt sein Wissen und seine Analysen auf seinem Blog, um anderen zu helfen, die Dynamik des Krypto-Marktes zu verstehen.